Headra: Extensão mínima de interceptação de cabeçalho para desenvolvimento web
Headra, desenvolvido por daleyjem (James Daley), é uma extensão de navegador minimalista para interceptar e editar o tráfego HTTP durante o desenvolvimento e testes de segurança. Permite que os usuários definam, adicionem ou removam cabeçalhos de solicitação e resposta, usem correspondência de URL regex e experimentem com modificação de corpo e status para depuração avançada. A extensão inclui importação/exportação de perfis, regras específicas de domínio e predefinições para acelerar a configuração. Destinada a desenvolvedores web, engenheiros de QA e pesquisadores de segurança, mantém as configurações locais para proteger a privacidade.
O que o Headra foi construído para fazer em um fluxo de trabalho de desenvolvimento
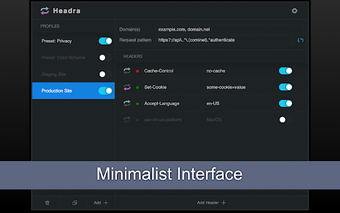
O Headra foca na manipulação HTTP direcionada em vez de inspeção completa de proxy, fornecendo uma interface compacta para editar cabeçalhos e testar o comportamento da API. Ações principais incluem definir, adicionar ou remover cabeçalhos de solicitação e resposta e aplicar correspondência de URL baseada em regex. A extensão também lista controles experimentais para alterar corpos de resposta e códigos de status, oferecendo aos desenvolvedores maneiras rápidas de simular respostas variadas do servidor sem uma ferramenta de proxy separada.
Como se encaixa no uso diário e desempenho percebido
A extensão enfatiza uma interface de usuário minimalista e livre de distrações e é notada pelos usuários como uma alternativa leve a ferramentas de cabeçalho mais complexas, o que pode torná-la mais rápida de configurar para pequenas tarefas de depuração. O gerenciamento de perfis, predefinições e escopo de regras específicas de domínio reduzem a configuração repetitiva ao mudar de projetos. Como as instalações mantêm regras locais, o fluxo de trabalho permanece compacto e evita mover dados entre serviços durante testes rotineiros.
O que faz sobre privacidade de configuração e armazenamento
O Headra adota uma postura de prioridade à privacidade: o desenvolvedor afirma que a extensão não coleta, vende ou compartilha dados do usuário, e todas as configurações permanecem armazenadas localmente. Operações integradas de importação, exportação, backup e restauração operam com o armazenamento do navegador, permitindo que equipes migrem ou compartilhem perfis sem armazenamento externo. A reportagem de erros em tempo real ajuda a evitar que regras inválidas sejam salvas acidentalmente.
Como se compara com ferramentas de tráfego maiores e quem deve usá-la
Diferente de suítes de depuração mais volumosas, o Headra deliberadamente restringe seu escopo à edição de cabeçalhos e interceptações específicas, o que se adequa a desenvolvedores e pesquisadores que precisam de uma ferramenta focada. O projeto é de código compartilhado no GitHub, incentivando a inspeção e contribuição da comunidade. Ele roda no Chrome e em outros navegadores baseados em Chromium e tem uma versão multiplataforma para Firefox, tornando-o útil para testes em múltiplos navegadores onde um gerenciador de cabeçalhos leve é suficiente.
Escolha prática para desenvolvedores que desejam uma ferramenta de cabeçalho focada
Headra é uma opção prática para desenvolvedores e testadores de segurança que precisam de controle local e conciso sobre cabeçalhos HTTP sem um proxy pesado. Espere um fluxo de trabalho compacto e código-fonte visível pela comunidade; tenha cautela com suas edições experimentais de corpo/status. Como o Chrome mostra um alerta padrão de 'depuração' quando extensões usam a API de depuração, habilite a extensão em um perfil de navegador separado enquanto você avalia seus privilégios de depuração.